
Blinda tu área de TI. Y déjalo demostrable.
El programa que lleva la seguridad de tu empresa de «informal» a blindada, medible y demostrable, en un sprint de acción de 45 días. No es papeleo: ejecutamos el blindaje y la evidencia queda como subproducto. Lo valida un tercero independiente.
Lo que activamos desde el primer sprint
Nada de teoría guardada en un cajón. Esto queda funcionando durante el programa.
Identidad y accesos
MFA en correo y sistemas críticos, gestor de contraseñas, bajas el mismo día.
Respaldos que sí sirven
Copia fuera de sitio y prueba de restauración real.
Superficie cerrada
Certificados HTTPS, protección de correo y revisión de lo expuesto a Internet.
Listos para responder
Plan de incidentes y de recuperación, con su simulacro.
Los responsables de TI en PyMEs viven una realidad incómoda:
Cada semana que pasa sin cerrar esta brecha, el riesgo sigue corriendo… en tu contra.
Antes vs después del programa
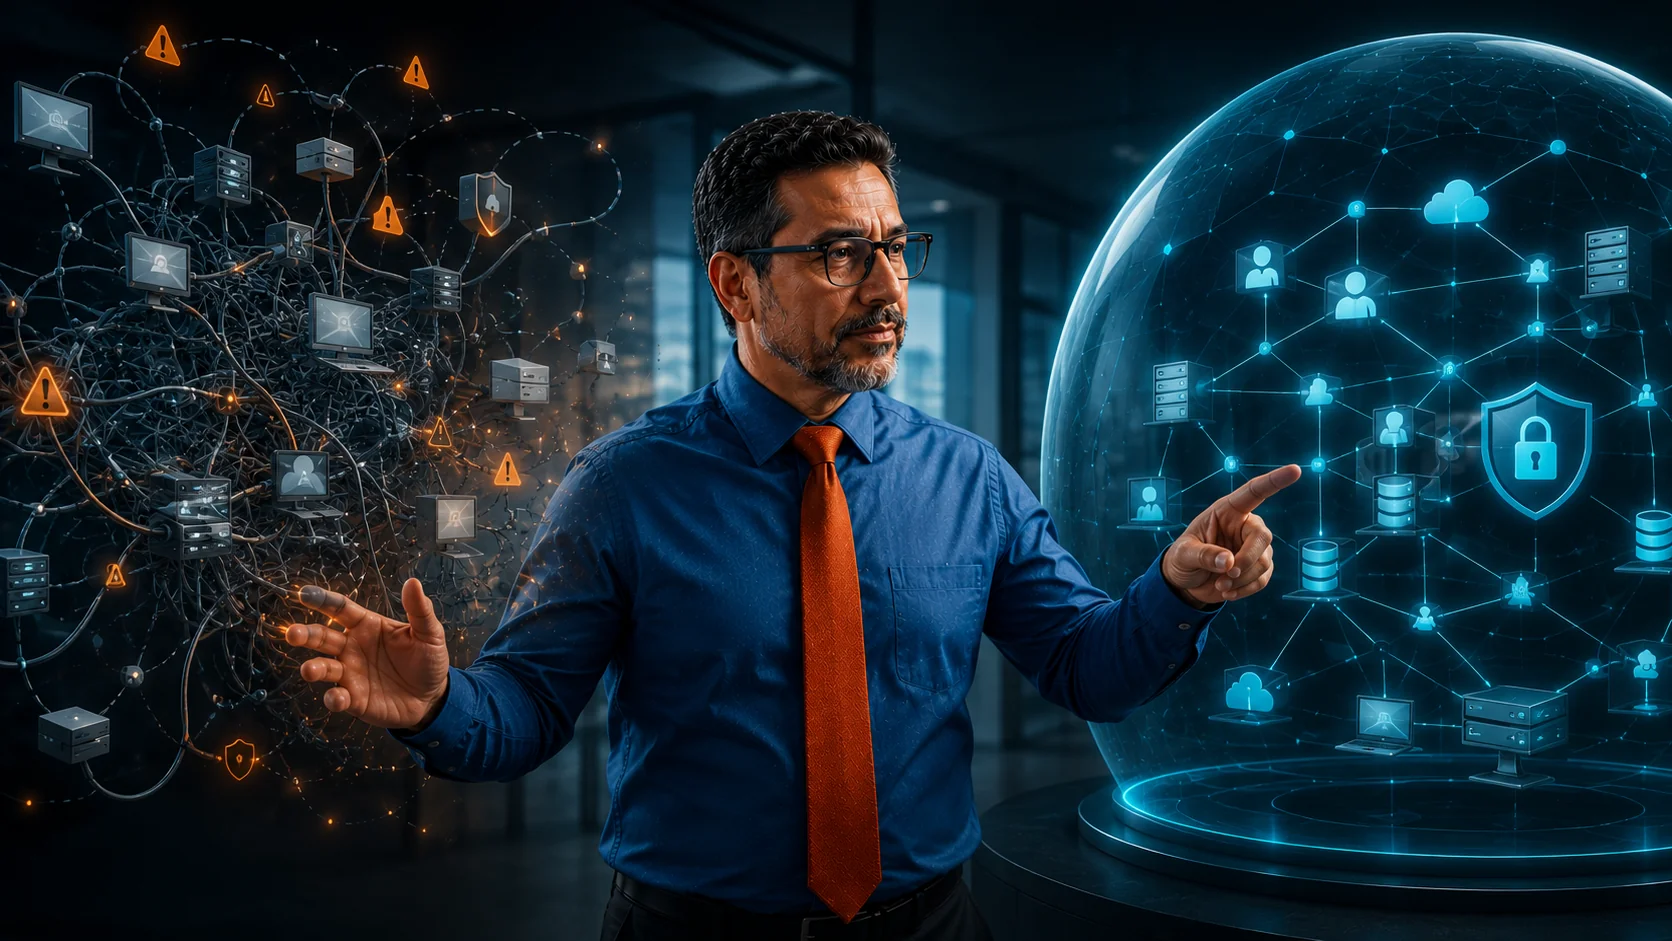
No es un proyecto de papeleo. Es un sprint de acción.
El Programa de Blindaje de Seguridad Informática lleva a tu área de TI de un estado de protección informal a uno blindado, medible y demostrable, en un sprint de 45 días orientado a la acción. A diferencia de un proyecto de cumplimiento tradicional, centrado en producir documentos, aquí ejecutamos el blindaje: cerramos la superficie expuesta, activamos los controles críticos, probamos los respaldos y validamos el resultado con un tercero independiente. La documentación y la evidencia se generan como subproducto del trabajo, no como papeleo paralelo. Está dimensionado para empresas de alrededor de 50 empleados con un equipo de TI de 3 a 5 personas, y se adapta a tu giro.
Cómo funciona: 45 días, 7 etapas
Un sprint continuo. La validación independiente se agenda desde el día 1.
Arranque
Roles, accesos y planeación. La validación se agenda desde el día 1 y se lanza un escaneo de línea base.
Diagnóstico-acción
Autoevaluación guiada, inventario de activos y análisis de aplicaciones. Salida: madurez base y backlog priorizado.
Devolución
Lectura ejecutiva de los riesgos prioritarios y del plan.
Plan de remediación
Qué se ejecuta dentro del sprint y qué se aborda como proyecto complementario.
Remediación + habilitación
Se ejecutan las acciones de blindaje; cada una deja su evidencia. El equipo de TI se habilita sobre el trabajo real.
Validación independiente
Prueba de penetración por un tercero, re-escaneo y re-medición de madurez.
Cierre y capacitación
Capacitación de 8 horas en vivo + entrega del entorno blindado, el expediente y el plan a futuro.
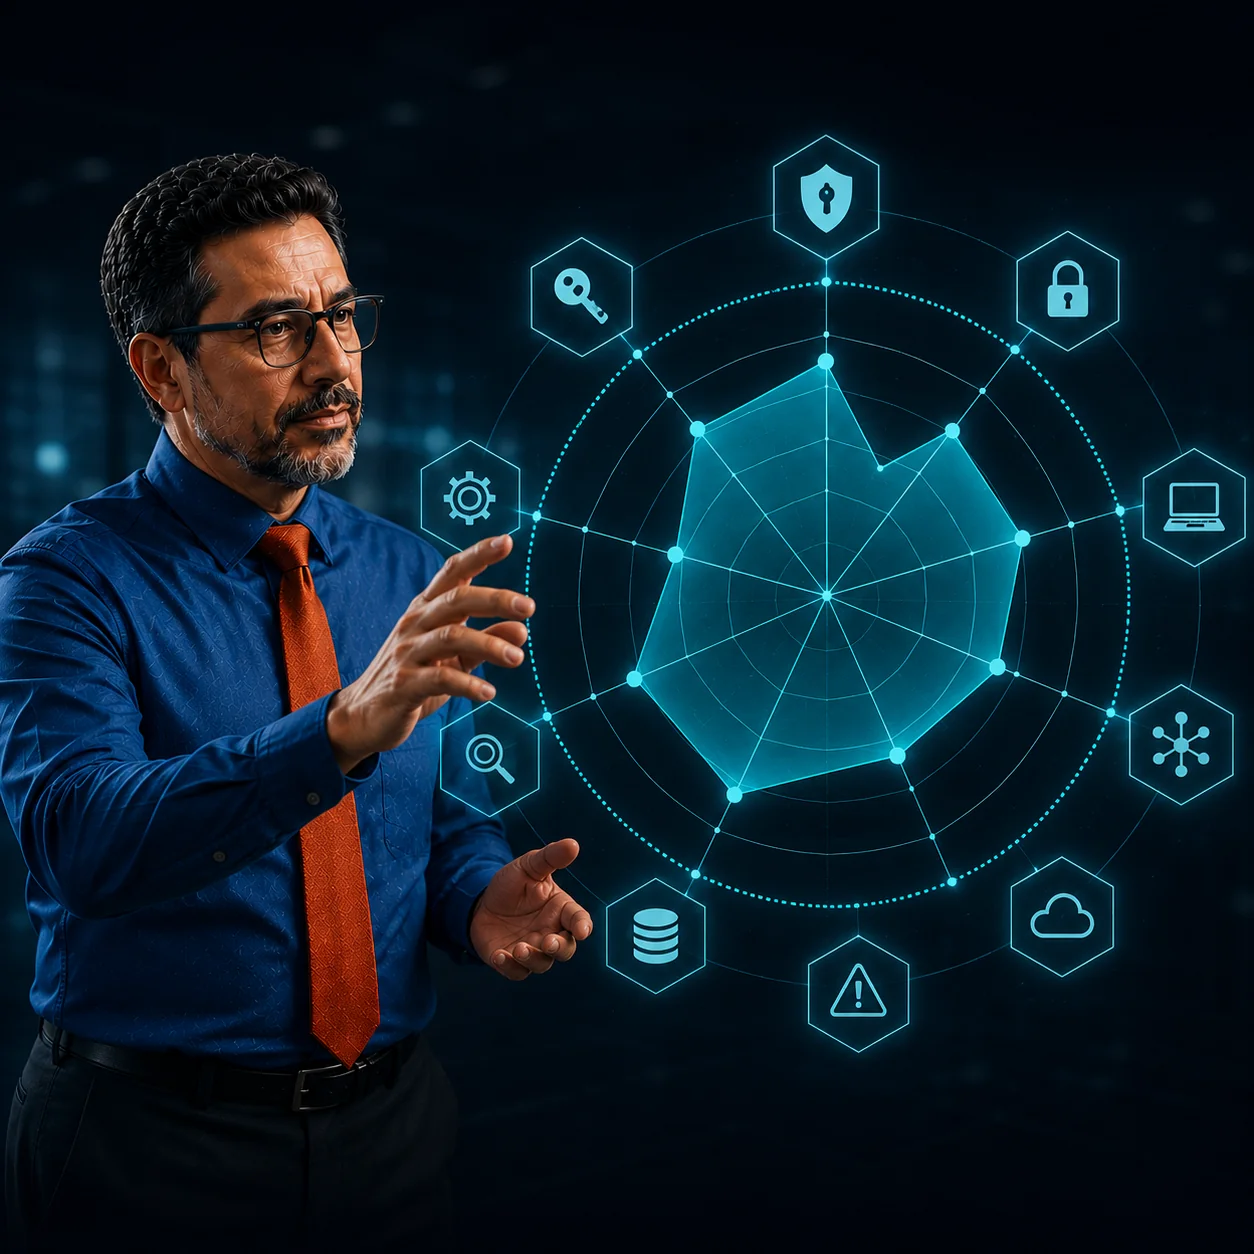
Las 10 capas de superficie
Medimos y blindamos tu seguridad por superficie de ataque, no por norma.
Seguridad hecha por quien construye software, no solo por quien lo audita.
AgileNext desarrolla software a la medida e integra interfaces a ERPs. Conocemos por dentro los sistemas que otros solo escanean por fuera. Por eso el programa incluye lo que un consultor de cumplimiento no puede darte: endurecimiento real de tus desarrollos a la medida, código, configuración y optimización, hecho por ingenieros que construyen ese tipo de sistemas todos los días.
Servicios técnicos especializados
Cuando el diagnóstico lo justifica, el programa incorpora remediación técnica especializada. Solo se ejecuta lo que tu caso necesita.
Endurecimiento (hardening) de aplicaciones
Refuerzo de la seguridad de tus sistemas de negocio, con foco especial en los desarrollos a la medida (propios): código, configuración y optimización.
Migración y resiliencia en la nube
Para los sistemas críticos que hoy dependen de servidores propios.
Superficie y red
Certificados/HTTPS, protección de correo, acceso remoto seguro (VPN) y firewall gestionado.
Qué incluye tu programa
Al cierre te llevas:
La inversión se define a la medida de tu diagnóstico. Empieza por el autodiagnóstico gratuito.
Haz tu autodiagnóstico gratis
No te pedimos que nos creas. Lo valida un tercero.
El blindaje se comprueba con una prueba de penetración realizada por un tercero independiente sobre tu superficie expuesta. Ese es el sello: no es una autoevaluación, es una verificación externa.
¿En qué nivel está tu blindaje? Descúbrelo en 5 minutos.
Responde un autodiagnóstico corto por las 10 capas. Al terminar verás tu radar de madurez, el nivel de cada capa y los servicios que más te conviene reforzar. Si quieres, agendamos una sesión de 30 minutos para leerlo contigo.
Se abre en blindaje.agilenext.mx
Preguntas frecuentes
Blindas tu TI, lo dejas demostrable y lo valida un tercero, en 45 días de acción.
El primer paso es gratuito y toma 5 minutos.
