
Un restaurante de dos sucursales en Satélite. La contraseña del correo del negocio es el nombre del restaurante más el año en que abrió. La misma sirve para el punto de venta, para Uber Eats y para el Facebook. La sabe el dueño, la gerente, dos cajeros y el muchacho que hizo la página. Nadie la ha cambiado desde 2021, porque “nunca ha pasado nada”.
Mientras tanto, ESET detectó en la primera mitad de 2025 más de 4,000 equipos únicos infectados con LummaStealer en América Latina, con mayor actividad en México, Brasil y Argentina. Un infostealer es un programa que se instala sin que lo notes y copia todas las contraseñas guardadas en el navegador. Las vende por paquete.
Te digo qué es lo mínimo defendible en 2026, con lo que dicen NIST, Microsoft y Google, sin pedirte que compres nada.
Lo que ya no sirve: cambiar la contraseña cada tres meses
En julio de 2025 NIST, el instituto de estándares de Estados Unidos, publicó la versión final de su guía de autenticación (SP 800-63B-4). Varias reglas que tu banco o tu sistema todavía te imponen quedaron fuera.
Lo que dice NIST para quien administra sistemas:
- Longitud mínima de 15 caracteres cuando la contraseña es el único factor. Si hay MFA, mínimo 8. Y debe permitir hasta 64.
- Sin reglas de composición obligatorias. Nada de “una mayúscula, un número y un símbolo”. Esas reglas producen “Restaurante2021!” y eso lo adivina cualquier programa.
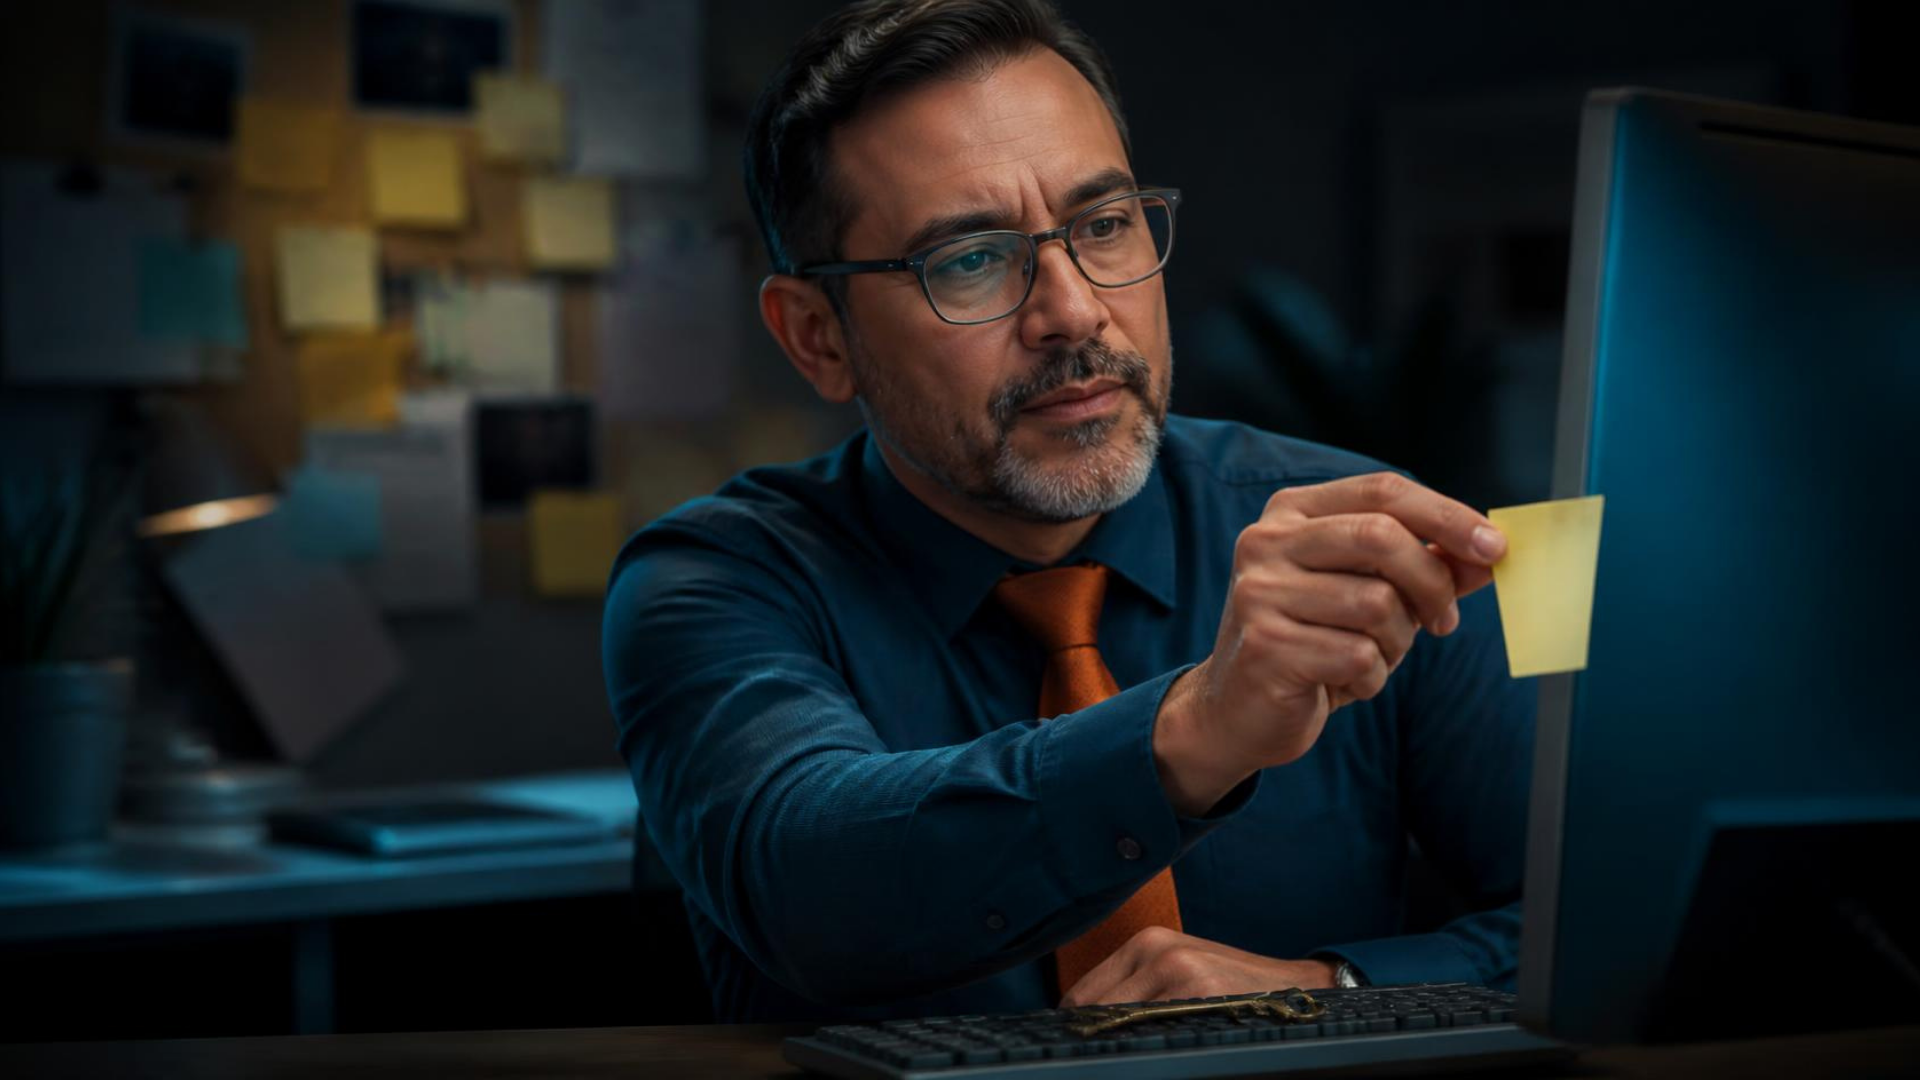
- Sin cambios periódicos forzados. Solo se cambia cuando hay evidencia de que se filtró. Obligar a cambiarla cada 90 días produce contraseñas más débiles y pegadas en un post-it.
- Lista de bloqueo. El sistema debe rechazar contraseñas conocidas, comunes o ya filtradas.
- Permitir gestores de contraseñas y pegar. Un sistema que te impide pegar la contraseña está trabajando contra tu seguridad.
- Sin preguntas de seguridad tipo “nombre de tu primera mascota”.
La traducción para un negocio chico: una frase larga que puedas recordar vale más que una palabra corta llena de símbolos. “mi cafetería abre a las siete con pan” es mejor contraseña que “C4f3!2021”.
MFA: el control que más rinde por el esfuerzo que cuesta
MFA (autenticación de varios factores) es el segundo candado: además de la contraseña, un código en tu teléfono, una notificación que apruebas o una llave física. Si te roban la contraseña, el ladrón se queda en la puerta.
Microsoft Research analizó cuentas de su propia nube que mostraban actividad sospechosa y concluyó que tener MFA activo reduce el riesgo de que la cuenta sea comprometida en 99.22%. Cuando las credenciales ya estaban filtradas, la reducción fue de 98.56%. Es decir: aunque el atacante ya tenga tu contraseña, MFA lo detiene casi siempre.
Google midió algo parecido en 2019 con sus propias cuentas. Una notificación en el teléfono (on-device prompt) bloqueó el 100% de los ataques automatizados, el 99% del phishing masivo y el 90% de los ataques dirigidos. Un código por SMS bloqueó el 76% de los dirigidos. Los números son viejos, pero el orden sigue igual: cualquier MFA es mejor que nada, y la notificación en el teléfono es mejor que el SMS.
En mi experiencia, la objeción para activar MFA nunca es técnica. Es “me va a quitar tiempo”. Son cinco segundos al entrar desde un equipo nuevo. Comparado con perder el correo del negocio, es gratis.
Gestores de contraseñas: la única forma real de tener una distinta por sistema
Nadie puede recordar 40 contraseñas largas y distintas. Por eso todos repiten la misma. Y por eso una filtración en un sitio cualquiera abre tu banco.
Un gestor de contraseñas (password manager) es una bóveda cifrada que guarda todas tus contraseñas y las escribe por ti. Solo recuerdas una: la de la bóveda. El propio NIST pide que los sistemas acepten gestores y autollenado.
Para un negocio de 10 personas, el gestor resuelve tres problemas de golpe: cada quien tiene su propia contraseña, compartes un acceso sin mandarlo por WhatsApp, y cuando alguien se va le quitas la bóveda y listo. Lo que no resuelve es la disciplina: si el dueño sigue mandando contraseñas por chat, el gestor no sirve.
Passkeys: hacia dónde va esto
Las passkeys son el reemplazo de la contraseña que empujan Apple, Google y Microsoft a través de la FIDO Alliance. Apruebas el acceso con la huella o el rostro de tu teléfono. No hay contraseña que robar, y no funcionan en un sitio falso aunque se parezca al real: por diseño resisten el phishing.
Según la FIDO Alliance, en 2024 el 53% de las personas encuestadas ya había activado passkeys en al menos una cuenta. Y en su encuesta de 2025, el 36% dijo haber tenido alguna cuenta comprometida por culpa de una contraseña.
No te estoy diciendo que migres todo mañana. Te digo que cuando tu banco, tu correo o tu nube te ofrezcan passkey, digas que sí.
Por qué todo esto importa más en 2026
Kaspersky reportó en 2026 que las detecciones de infostealers en computadoras crecieron 59% a nivel global entre 2024 y 2025, y 35% en América Latina. Su equipo encontró más de un millón de cuentas de banca en línea de los 100 bancos más grandes comprometidas por este tipo de programas, con las credenciales circulando en foros.
El atacante ya no adivina tu contraseña. La compra. Y si la misma sirve para cinco sistemas, compró cinco.
Lo mínimo defendible en 2026 no es tener una contraseña “fuerte”. Es que robarla no sirva de nada. Eso lo logran MFA, una contraseña distinta por sistema (con gestor) y passkeys donde existan.
Qué puedes hacer esta semana
- Activa MFA en el correo del negocio, en WhatsApp Business, en la banca y en tus redes. Prefiere la notificación en el teléfono o una app de códigos antes que el SMS.
- Cambia la contraseña que se repite en varios sistemas. Empieza por el correo: es la llave que recupera todas las demás.
- Instala un gestor de contraseñas y mete ahí los accesos del negocio. Hay opciones sin costo para empezar.
- Deja de compartir contraseñas por WhatsApp. Si alguien necesita un acceso, se lo das por el gestor o se lo creas a su nombre.
- Elimina las cuentas de quien ya no trabaja contigo. Hoy, no el viernes.
Cómo ayuda AgileNext
Blindaje Empresarial es protección que puedes demostrar a clientes y socios, en un sprint de 45 días: MFA en los accesos críticos, contraseñas y gestor implementados con tu equipo, accesos controlados por persona, respaldos probados de verdad y validación independiente con aliados especializados. Alineado a ISO 27001 sin obligarte a certificarte.
Haz el autodiagnóstico de seguridad sin costo y en minutos sabes qué accesos de tu negocio dependen de una sola contraseña.
Fuentes
- NIST. “SP 800-63B-4: Digital Identity Guidelines: Authentication and Authenticator Management”. 2025. https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63B-4.pdf
- Microsoft Research (Meyer, Romero, Bertoli, Burt, Weinert, Lavista Ferres). “How effective is multifactor authentication at deterring cyberattacks?”. 2023. https://www.microsoft.com/en-us/research/?p=939672
- Google Security Blog (Thomas y Moscicki). “New research: How effective is basic account hygiene at preventing hijacking”. 2019. https://security.googleblog.com/2019/05/new-research-how-effective-is-basic.html
- FIDO Alliance. “Passkeys”. 2024-2025. https://fidoalliance.org/passkeys/
- ESET Latinoamérica (Martina López). “Infostealers presentes en Latinoamérica en 2025”. 2025. https://www.welivesecurity.com/es/malware/infostealers-presentes-latinoamerica-2025/
- Kaspersky (vía ITSitio). “Más de un millón de cuentas bancarias fueron comprometidas en 2025 por robo de credenciales” (Financial Threat Report 2025). 2026. https://www.itsitio.com/seguridad/mas-de-un-millon-de-cuentas-bancarias-fueron-comprometidas-en-2025-por-robo-de-credenciales/
Te puede interesar: Instalar un agente de IA sin abrir un hoyo de seguridad · Ciberseguridad sin departamento de TI: qué sí puede hacer un dueño
